


Полската NASK: умните уреди у дома отварят врата за хакери
 Снимка: ai
Докладът посочва рискове и стъпки за по-безопасен умен дом.
Умните домашни устройства могат да се превърнат в мишена на кибератаки. Рискът е както поемане на контрол върху самите уреди, така и неупълномощен достъп до лични данни на потребителите. За това предупреждава полската държавна агенция за киберсигурност и цифрова безопасност, като се позовава на анализ на Националния изследователски институт (NASK).
Според доклад на NASK в края на миналата година 21,1 милиарда устройства в световен мащаб са били свързани към т.нар. „Интернет на нещата“ (IoT) – мрежа от взаимосвързани устройства. В документа се посочва още, че се очаква броят им да нарасне до 39 милиарда в рамките на пет години. Прогнозата е да надхвърли 50 милиарда до 10 години.
Какво предупреждава докладът на NASK
Докладът, озаглавен IoT устройства у дома: Как да ги използваме безопасно, е фокусиран върху сигурността на смарт уреди. Става дума за устройства с технологии за дистанционно управление, комуникация с други уреди и автоматизация на ежедневни задачи.
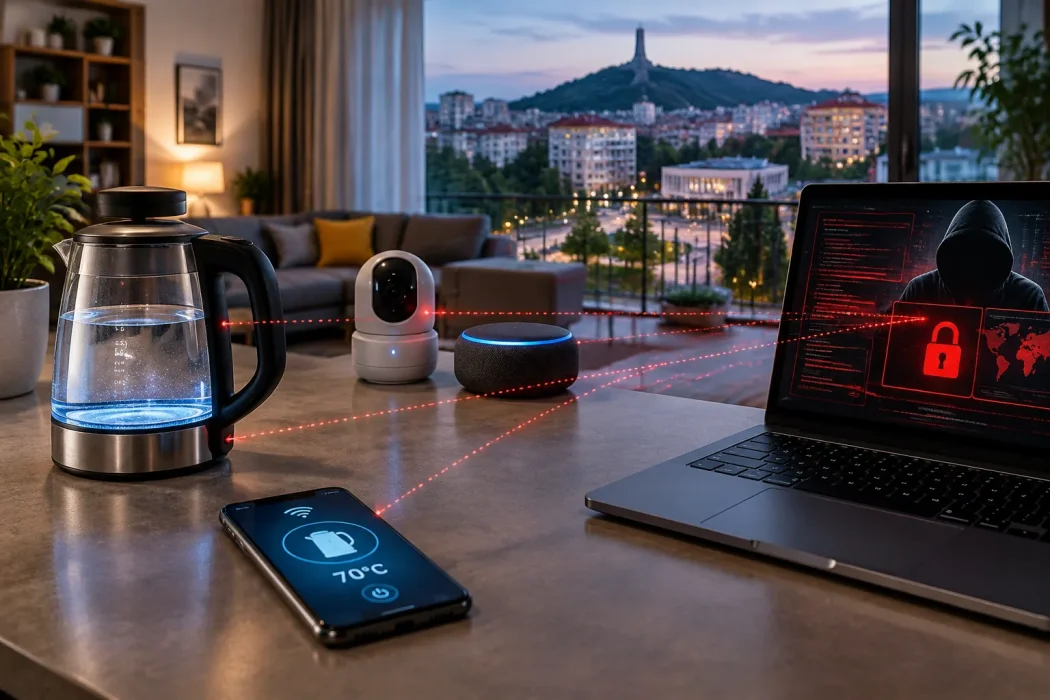
Като пример NASK посочва интернет свързана умна електрическа кана. Тя може да бъде включена дистанционно и настроена да загрее вода до определена температура.
Институтът определя IoT като мрежа от взаимосвързани устройства. Те събират данни, обменят информация и комуникират чрез интернет или други мрежи. Такива системи се използват за автоматизиране на ежедневни задачи, дистанционно управление и изграждане на интегрирани решения за умен дом.
Рисковете: от камери до карта на жилището
Докладът предупреждава, че недостатъчно защитените устройства могат сравнително лесно да станат цел за хакери.
Екатерина Грабовска, старши специалист по образование и информация в NASK и съавтор на доклада, посочва в изявление, че сигурността на домашните IoT устройства е свързана най-вече с личната защита на потребителите. По думите ѝ отговорният подход и решенията на хората са първата линия на защита срещу заплахи.
Сред идентифицираните рискове са:
- Поемане на пълен контрол върху устройството, например достъп до видеопотока от охранителни или домашни камери.
- Разкриване на разпределението на дома, например чрез карта на жилището, съхранявана от робот-прахосмукачка.
- Достъп до лични данни, включително до файлове, съхранявани на свързани компютри.
Какво да проверите преди покупка и при настройка
Анна Фелкнер, съавтор на доклада и директор на изследователското звено за киберсигурност в NASK, подчертава, че сигурността на умния дом започва още преди покупката. Тя препоръчва да се провери какви данни ще събира устройството, дали производителят осигурява редовни актуализации и как реагира при открити уязвимости.
Експертите дават и конкретни препоръки:
- Проверка за уязвимости: преди покупка проверете дали моделът има известни дефекти в публичната база данни за общи уязвимости (CVE). Прегледайте потребителски отзиви и инструкциите за безопасност от производителя.
- Софтуерна поддръжка: уверете се, че производителят осигурява редовни актуализации и техническа поддръжка.
- Настройки на домашната Wi‑Fi мрежа: преди да свържете ново устройство, сменете фабричното име и парола на мрежата. Проверете и стандартите за сигурност, например WPA3.
- Разделяне на мрежата (изолация): препоръчва се IoT устройствата да са в отделна гост мрежа. Така не са в пряк контакт с компютрите и телефоните.
- Правилно изхвърляне: при продажба или изхвърляне направете пълно фабрично нулиране (factory reset). Премахнете устройството от профила си в приложението на производителя и прекъснете връзката му с домашната мрежа.
Още новини в категория Светът
Последвайте ни в Telegram: https://t.me/p26news
Още от Светът

 КЪРДЖАЛИ НЮЗ
РИК – Кърджали към 16:00 ч.: Избирателната активност в областта расте, прокуратурата разследва случая в с. Пелин
 КЪРДЖАЛИ НЮЗ
Скандал в Крумовградско: Отстраниха председател на СИК, заснет зад машината с избирател
 КЪРДЖАЛИ НЮЗ
Престижно признание: Димитър Димов от СУ „П. Р. Славейков“ с националната награда „Константин Величков“